

Aanpak CEO- en Factuurfraude moet cybercriminelen dwarsbomen
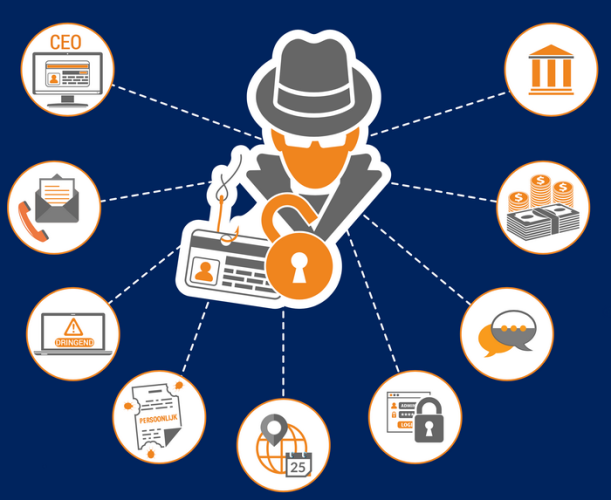
CEO- en Digitale Factuurfraude, ook wel BEC-Fraude genoemd, is voor veel mensen een onbekende vorm van fraude. Toch staat deze vorm van fraude in de top drie van vormen van cybercriminaliteit met de meeste financiële schade. Het schadebedrag van 2016 tot 2019 bedroeg wereldwijd 26 miljard dollar, zo stelt de FBI. Deze fraudevorm komt ook in Nederland steeds vaker voor. Om de strijd aan te kunnen gaan met de cybercriminelen zijn het Openbaar Ministerie, het cybercrimeteam van de politie-eenheid Den Haag, The Hague Security Delta (HSD), de Fraudehelpdesk, kennisinstellingen, bedrijven en banken een samenwerking gestart. Het doel van deze samenwerking is inzicht krijgen in de werkwijze van cybercriminelen, zodat zij gestopt kunnen worden.
Business Email Compromise (BEC) Fraude is een verzamelnaam van criminaliteit waarbij e-mail-verkeer van bedrijven wordt gemanipuleerd om hen zo geld te laten overmaken naar rekeningen van criminelen. Onder meer CEO-fraude en digitale factuurfraude vallen hieronder. Een bekend voorbeeld is dat van Pathé Nederland. Het bedrijf verloor negentien miljoen euro nadat ze – zo dachten ze – in contact stonden met het Franse hoofdkantoor om miljoenen over te maken voor de ‘overname van een bedrijf’. Maar niet alleen grote organisaties zijn slachtoffer. De criminelen richten zich ook op het MKB, verenigingen en stichtingen.
Samenwerking
“Door deze unieke samenwerking met bedrijven, kennisinstellingen en overheden onder leiding van OM, HSD en het cybercrimeteam van de politie-eenheid Den Haag, krijgen we een steeds beter beeld van het businessmodel van de cybercrimineel”, zegt Koen Hermans, officier van justitie cybercrime bij het Openbaar Ministerie Den Haag. Bijvoorbeeld hoe de geldstromen lopen en hun manier van werken. Inmiddels hebben we met elkaar verschillende manieren gevonden om deze cybercrimineel dwars te kunnen zitten; van awareness creëren bij bedrijven, verbetering in software van o.a. betaalpakketten, tot een standaard check bij een betaling op het rekeningnummer gekoppeld aan de naam”.
Awareness Campagne
In de cybersecurity maand oktober krijgt BEC-fraude extra aandacht. Zowel de Fraudehelpdesk als de Kamer van Koophandel starten deze maand een awareness campagne om bedrijven te waarschuwen. Hierbij gaan ze in op hoe je CEO- en Factuurfraude kunt herkennen en hoe je als slachtoffer aangifte kunt doen of waar je een poging tot fraude kunt melden.
Deelnemers
Het BEC-Fraude programma is een initiatief van Het Openbaar Ministerie, The Hague Security Delta en het cybercrimeteam van de politie-eenheid Den Haag in nauwe samenwerking met o.a. de Fraudehelpdesk, ABN-AMRO, Hogeschool van Amsterdam, Kamer van Koophandel, TU Delft, Fox-IT, ING, Institute for Financial Crime (IFFC), Nederlandse Vereniging van Banken, NHL Stenden, Northwave, Rabobank en de Vrije Universiteit Amsterdam.
Meer over
Lees ook

Invisolve maakt cybersecurity praktisch voor administratie- en accountantskantoren
Invisolve helpt administratie- en accountantskantoren om stap voor stap grip te krijgen op cybersecurity, met een praktisch werkprogramma, concrete actiepunten en begeleiding. Van inzicht naar grip Het traject start met de Cyberscan, waarmee organisaties inzicht krijgen in hun huidige situatie. Op basis daarvan bepalen zij welke risico’s pri1

Subsidie voor cyberweerbaarheid kleine bedrijven binnenkort van start
De subsidieregeling ‘Mijn Cyberweerbare Zaak’ opent op 7 september opnieuw voor kleine bedrijven, zo heeft Staatssecretaris Willemijn Aerdts van Economische Zaken en Klimaat aangekondigd. Met de regeling kunnen ondernemers financiële ondersteuning krijgen om maatregelen te treffen die hun bedrijf beter beschermen tegen digitale dr1

Orange Cyberdefense: beveiliging ‘supplywebs’ vereist harde ingrepen in softwareketens
Security Navigator 2026 waarschuwt: incidentdenken faalt in verweven software-ecosystemen Een enkele kwetsbaarheid bij een softwareleverancier kan honderden organisaties raken. Daarvoor waarschuwt Orange Cyberdefense in zijn nieuwste onderzoeksrapport Security Navigator 2026. Uit analyse van meer dan 139.000 incidenten blijkt dat de kl1