

APT’s wenden wipers en bestandsloze malware aan bij gerichte aanvallen
In de eerste drie maanden van 2017 was een scherpe toename te zien in de verfijning van door staatgesponsorde cyberaanvallen. Hierbij richtten dreigingsactors hun aandacht op wipers en op financiële criminaliteit. Deze en andere trends komen aan de orde in Kaspersky Lab's eerste kwartaalsamenvatting van onderzoeken naar dreigingen.
De nieuwe APT Trends-kwartaalrapporten zijn vrij beschikbaar en benadrukken belangrijke ontwikkelingen op het gebied van gerichte aanvallen, alsook nieuwe tendensen die onmiddellijke aandacht vragen van het bedrijfsleven en andere organisaties. De inhoud van het Q1-verslag is ontleend aan waarnemingen van Kaspersky Lab-deskundigen met betrekking tot activiteiten van APT-aanvallers gedurende het kwartaal.
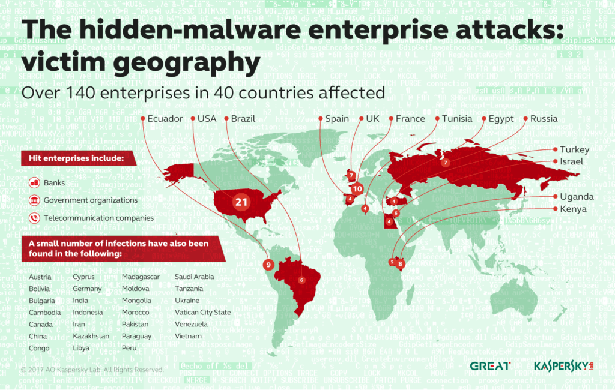
Belangrijke punten uit het eerste kwartaalrapport van 2017 zijn:
- Het aanwenden van wipers door APT-aanvallers, zowel voor cybersabotage als voor het verwijderen van sporen na cyberspionage-operaties.
- APT-aanvallers diversifiëren naar gelddiefstal.
- Bestandsloze malware wordt gebruikt bij aanvallen door zowel APT-aanvallers als cybercriminelen in het algemeen – dit helpt detectie te voorkomen en maakt forensisch onderzoek moeilijker.
Meer over
Lees ook

Infectie zonder klik: Twee Russische campagnes tegen overheden zetten in op half-click-exploits
Cyberspionagegroep TA458, die vermoedelijk gelieerd is aan de Russische militaire inlichtingendienst GRU, voert een campagne uit tegen Europese webmailplatforms. De zogeheten ‘Operation RoundPress’ maakt in toenemende mate gebruik van hoogwaardige zero-day-kwetsbaarheden. Dat maken cybersecurityonderzoekers van Proofpoint bekend.

Commvault introduceert Minutes to Recovery, een simulatie voor cyberaanvallen met Frontier AI
Commvault introduceert “Commvault Minutes to Recovery”, een scenariogedreven cyberresilience-simulatie waarin deelnemers de rol van hacker aannemen en Frontier AI-tools gebruiken om cyberaanvallen uit te voeren. Vervolgens worden ze uitgedaagd om zich onder hoge druk te verdedigen

NLSecure[ID] 2026 brengt Nederland bij elkaar in de strijd tegen cyberaanvallen
Tijdens NLSecure[ID] 2026, op dinsdag 20 januari in het NBC Congrescentrum in Nieuwegein, staat daarom één centrale vraag centraal: hoe organiseren we digitale veiligheid als collectieve verantwoordelijkheid? Het thema van dit jaar onderstreept die urgentie: ‘Samen maken we Nederland veiliger’.