

Dreigingsactor 'BattleRoyal' gebruikt DarkGate-malware voor cybercriminele doeleinden
Onderzoekers van cybersecuritybedrijf Proofpoint publiceren vandaag onderzoek over de activiteiten van dreigingsactor 'Battle Royal'. Deze actor gebruikt DarkGate- en NetSupport-malware om controle te krijgen over geïnfecteerde hosts via meerdere verschillende aanvalsketens en social engineering technieken.
De belangrijkste bevindingen uit het onderzoek zijn:
|
|
Klik hier voor meer informatie. |
Meer over
Lees ook
Symantec lanceert nieuw Advanced Threat Protection-aanbod
Symantec lanceert een nieuwe aanpak voor Advanced Threat Protection. Het bedrijf introduceert een aantal nieuwe diensten en een geïntegreerd stappenplan als onderdeel van deze aanpak. Het beveiligingsbedrijf kondigt een geïntegreerd stappenplan aan met beveiligingsoplossingen om complexe problemen van klanten op te lossen. Het stappenplan is onderdeel van een nieuwe aanpak voor Advanced Threat Protection (ATP). Twee nieuwe diensten maken eveneens onderdeel uit van de aanpak: Symantec Managed Security Services - Advanced Threat Protection en Symantec Advanced Threat Protection Solution. Cybera1
Hoeveelheid malware op Nederlandse machines hard gestegen
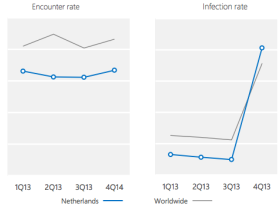
De hoeveelheid malware die Microsoft van Nederlands Windows-machines heeft verwijderd is Q4 2013 enorm gestegen. In Q3 2013 verwijderde Microsoft per 1.000 computers nog van 2,5 computers malware. Dit aantal is in het vierde kwartaal van 2013 opgelopen tot maar liefst 20,3 machines per 1.000 systemen. Dit blijkt uit het Security Intelligence Repor1
Microsoft waarschuwt voor scammers
Microsoft waarschuwt voor scammers die zich voordoen als Microsoft-medewerkers. De oplichters claimen dat de PC van slachtoffers is besmet met malware en deze alleen opgeschoond kan worden nadat een fors bedrag is betaald. In werkelijkheid werkt de scammer echter helemaal niet voor Microsoft. Wie betaalt is zijn geld dan ook kwijt. Het Amerikaanse1