

Dreigingsactor 'BattleRoyal' gebruikt DarkGate-malware voor cybercriminele doeleinden
Onderzoekers van cybersecuritybedrijf Proofpoint publiceren vandaag onderzoek over de activiteiten van dreigingsactor 'Battle Royal'. Deze actor gebruikt DarkGate- en NetSupport-malware om controle te krijgen over geïnfecteerde hosts via meerdere verschillende aanvalsketens en social engineering technieken.
De belangrijkste bevindingen uit het onderzoek zijn:
|
|
Klik hier voor meer informatie. |
Meer over
Lees ook
Hackers verstoppen malware in metadata van PNG-bestand
Hackers zijn erin geslaagd malware te verstoppen in PNG-afbeeldingen. De malware nestelt zich in de metadata van de afbeeldingen en worden hierdoor op dit moment nog niet door virusscanners gedetecteerd. De nieuwe distributiemethode voor malware is ontdekt door de analist Peter Gramantik van het beveiligingsbedrijf Securi. Gramantik beschrijft de1
Supermalware The Mask vormt meest geavanceerde cyberbedreiging
Stuxnet was tot nu toe de meest geavanceerde malware. Het lijkt er echter op dat Stuxnet door een nieuw ontdekte vorm van malware van de troon is gestoten. De 'supermalware' The Mask wordt omschreven als 'de meest geavanceerde cyberbedreiging van dit moment'. De malware Stuxnet is wereldberoemd. De malware viel gericht Iraanse nucleaire installati1
Chrome waarschuwt gebruikers voor ongemerkte gewijzigde instellingen
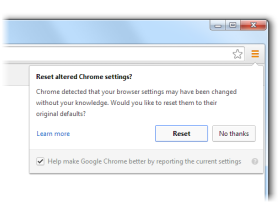
Google voegt een nieuwe functie toe aan de webbrowser Google Chrome. De functie waarschuwt gebruikers automatisch zodra de instellingen van hun webbrowser zijn gewijzigd. Dit moet voorkomen dat cybercriminelen ongemerkt de browser kunnen aanpassen. Malware is in staat allerlei instellingen op een computer te waarschuwen, waaronder instellingen va1