

Hackers kunnen zonder toestemming meekijken met webcams, IP-camera's en babymonitors
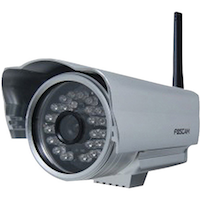
Diverse webcams, IP-camera's en babymonitors van de Chinese fabrikant Foscam bevatten een ernstig lek. Iedereen die in het bezit is van het IP-adres van één van deze apparaten kan de videobeelden die de apparaten maken bekijken. Het videomateriaal kan ook worden opgenomen.
De bug is aan het licht gekomen op het supportforum van Foscam. Beveiligingsonderzoeker Brian Krebs beschrijft het lek in een blogpost. Zodra een gebruiker videobeelden van een webcam, IP-camera of babymonitor van Foscam wil bekijken moet een gebruikersnaam en wachtwoord in worden gevoerd. Daadwerkelijk iets invullen blijkt echter helemaal niet noodzakelijk. In de meeste gevallen kan de gebruiker zonder iets in te vullen op 'ok' klikken, waarna de videobeelden worden geladen.
De supportafdeling van Foscam bevestigt tegenover Krebs het bestaan van de bug. Het lek zou aanwezig zijn in MJPEG camera's die gebruik maken van firmwareversie .54. Het zou gaan om de modellen FI8904W, FI8905E, FI8905W, FI8906W, FI8907W, FI8909W, FI8910E, FI8910W, FI8916W, FI8918W en FI8919W. Het bedrijf werkt aan een nieuwe firmware die het probleem moet oplossen. Versie .55 van de firmware is naar verwachting deze maand nog beschikbaar.
Meer over
Lees ook

€ 900.000 voor cyberveilige energiehubs in Zuid-Holland
Het project ‘Cyberveilige Energiehubs’ heeft een Kansen voor West subsidie van ruim € 900.000 toegekend gekregen voor het verbeteren van de digitale veiligheid van ons energiesysteem als gevolg van de energietransitie. Met deze subsidie wordt een project van ruim € 1,9 miljoen uitgevoerd. Twaalf organisaties zijn bij de uitvoering van dit project1

Genetec marktleider op gebied van video management software volgens onafhankelijke marktanaIisten
Genetec Inc. is door marktanalisten Omdia en Novaira Insights gekwalificeerd is als de wereldwijde marktleider op het gebied van video management software. Uit de rapporten van deze analisten blijkt dat Genetec zijn marktaandeel in 2025 heeft vergroot en daarmee zijn positie als marktleider in deze miljardenmarkt verder versterkt.

Alles werkt weer, behalve je medewerkers
Uiteindelijk draait herstel niet alleen om het moment waarop een server weer beschikbaar is of een applicatie weer online staat. Het gaat erom dat medewerkers hun werk weer veilig kunnen doen. Wat mij betreft hoort endpoint access recovery daarom een vaste plek te krijgen in een continuïteitsplan.