

‘Hackers richten zich in 2015 op gerichte cyberaanvallen op banken’
Cybercriminelen krijgen steeds meer zelfvertrouwen. Voorheen vielen zij gebruikers van bankdiensten aan omdat deze als de zwakke schakel werden gezien in de beveiligingsketen. Deskundigen van Kaspersky Lab verwachten echter dat vanaf volgend jaar hoger wordt ingezet, met gerichte cyberaanvallen op de banken zelf. Het bedrijf verwacht nieuwe malware te zullen zien waarmee cash direct uit geldautomaten kan worden gestolen. Naast financiële cybercriminaliteit kenmerkt 2015 zich waarschijnlijk verder met nog meer privacyproblemen, plus beveiligingszorgen over Apple-apparaten en de angst dat cybercriminelen via aangesloten apparaten zoals netwerkprinters bedrijfsnetwerken binnendringen.
Kaspersky Lab verwacht in 2015 de volgende ontwikkelingen te zullen zien:
- Aanvallen op virtuele betalingssystemen, mogelijk inclusief uitbreiding naar het nieuwe Apple Pay
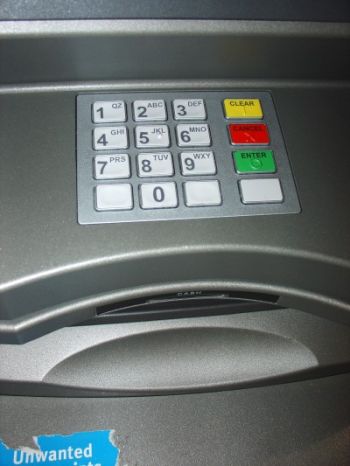
- Aanvallen op geldautomaten.
- Malware-incidenten waarbij de beveiliging van banken wordt doorbroken met behulp van gerichte cyberaanvallen.
- Meer internetlekken: gevaarlijke kwetsbaarheden die in oude code opduiken en de internetinfrastructuur blootstellen aan dreigende aanvallen.
- Aanvallen tegen netwerkprinters en andere aangesloten apparaten die een geavanceerde aanvaller helpen om het bedrijfsnetwerk te verkennen en om onontdekt te blijven.
- Voor OSX ontworpen kwaadaardige software die via torrents en illegale softwarepakketten wordt verspreid.
- Een verschuiving waarbij grotere, in het oog springende cyberdreigingsactors zich afsplitsen in kleinere, onafhankelijk van elkaar opererende eenheden. Dit zal op zijn beurt leiden tot een bredere aanvalsbasis met meer verschillende aanvallen uit meer bronnen.
Gerichte aanvallen op banken
Tijdens een recent onderzoek ontdekten deskundigen van Kaspersky Lab een aanval waarbij de computer van een accountant was gecompromitteerd en gebruikt om een overboeking te starten bij een financiële instelling. Dit vertegenwoordigt de opkomst van een nieuwe trend: gerichte aanvallen direct tegen banken. Aanvallers die weten binnen te dringen in het netwerk van een bank kunnen genoeg informatie oogsten om op verschillende manieren geld van de bank te stelen:
- Geldautomaten op afstand opdracht geven om geld uit te keren.
- Het uitvoeren van SWIFT-overboekingen vanuit verschillende klantenaccounts.
- Het manipuleren van online banksystemen om op de achtergrond overboekingen uit te voeren.
Aanvallen op geldautomaten
Aanvallen op geldautomaten (ATM's) namen dit jaar explosief, met diverse openbare incidenten en wetshandhavingsinstanties die wereldwijd snel moesten reageren op deze crisis. Aangezien de meeste van deze systemen onder Windows XP draaien en ook last hebben van zwakke fysieke beveiliging, zijn ze standaard ongelooflijk kwetsbaar.
"In 2015 verwachten we een verdere evolutie in deze ATM-aanvallen, via het gebruik van gerichte kwaadaardige technieken om toegang te krijgen tot het "brein" van geldautomaten. De volgende fase zal eruit bestaan dat aanvallers binnendringen in de netwerken van banken en het resulterende toegangsniveau gebruiken om geldautomaten in real-time te manipuleren", voorspelt Alexander Gostev, Chief Security Expert van Kaspersky Lab's Global Research and Analysis Team.
Betalingssystemen
Kaspersky Lab's Global Research and Analysis Team verwacht dat criminelen elke gelegenheid zullen aangrijpen om misbruik te maken van betalingssystemen. Deze angst is mogelijk uit te breiden naar het nieuwe Apple Pay, dat NFC (Near Field Communications) gebruikt om draadloze consumententransacties te verwerken. Kaspersky verwacht een opkomst van meldingen over kwetsbaarheden in Apple Pay, virtuele portemonnees en andere virtuele betalingssystemen.
"Het enthousiasme over het nieuwe Apple Pay zal de acceptatie ervan enorm doen toenemen, wat onvermijdelijk talloze cybercriminelen zal aantrekken die van deze transacties willen profiteren. Apple's ontwerp biedt een grotere focus op beveiliging (bijvoorbeeld in de vorm van gevirtualiseerde transactiegegevens), maar we zijn erg benieuwd hoe hackers de kenmerken van deze implementatie toch zullen weten te misbruiken", voegt Gostev hieraan toe.
Meer over
Lees ook
Aanbieder van cloud- en carrier-neutrale datacenterdiensten ontvangt SOC 2-audit rapportage
Het Nederlandse Interxion, een Europese leverancier op het gebied van cloud- en carrier-neutrale datacenterdiensten, maakt bekend dat het de SOC 2-audit rapportage heeft ontvangen voor zijn AMS3- en AMS5-datacenters. Hiermee is onafhankelijk bevestigd dat Interxion de beveiliging en beschikbaarheid van zijn dienstverlening richting zijn klanten st1

Tool van Qualys checkt implementatie van de vier belangrijkste beveiligingsmaatregelen
Qualys, leverancier van oplossingen voor cloud-security en compliance-management, lanceert een tool die organisaties helpt bij het implementeren van de vier belangrijkste beveiligingsmaatregelen voor het tegenhouden van cyberaanvallen. Bedrijven kunnen met de tool snel bepalen of op PC's in hun omgeving de vier meest kritische beveiligingsmaatrege1

Palo Alto Networks neemt Morta Security over
Palo Alto Networks neemt Morta Security over. Morta Security is in 2012 opgericht en opereert sindsdien voornamelijk onder de radar. Het is niet bekend hoeveel Palo Alto Networks voor het beveiligingsbedrijf uit het Amerikaanse Silicon Valley heeft betaald. Met de overname van Morta Security wil Palo Alto Networks zijn positie op de markt voor ne1