

Ook Nederlandse kassasystemen blijken besmet met malware
Verschillende Amerikaanse winkelketens zijn de afgelopen maanden slachtoffer geworden van malware die hun kassasystemen infecteerde. Cybercriminelen wisten op deze manier de betaalgegevens van honderden miljoenen klanten te stelen. De malware is echter niet alleen actief in de Verenigde Staten, maar ook op Nederlandse kassasystemen.
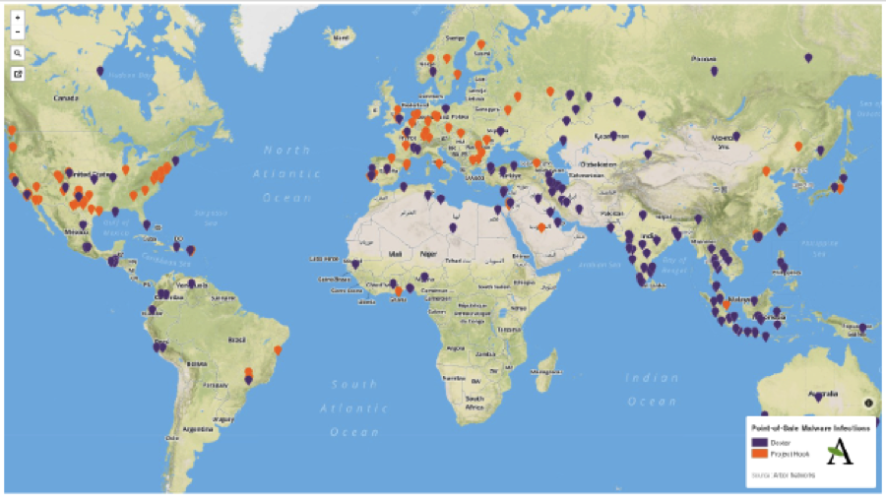
Dit blijkt uit onderzoek van Arbor Networks. Het bedrijf onderzocht de aanwezigheid van malware op kassasystemen wereldwijd en stelde op basis hiervan een kaart samen. Het bedrijf keek specifiek naar de malware Dexter en Project Hook, die beide zijn gericht op het stelen van betaalgegevens.
Nederlandse kassa's
Deze kaart laat zien dat nagenoeg over malware op kassasystemen kan worden aangetroffen, waaronder dus ook in Nederland. Vooral kassasystemen die op het Windows-besturingssystemen draaien zijn doelwit. De hoeveelheid geïnfecteerde kassasystemen in Nederland is overigens zeer beperkt. Arbor Networks houdt het op één of twee geïnfecteerde kassa's in geheel Nederland.
Nederland speelt echter ook een grote rol bij het opslaan van gestolen gegevens van betaalkaarten. Veel varianten van de Dexter-malware sturen volgens Arbor Networks gestolen informatie door naar een server met het IP-adres 80.82.87.24, dat eigendom is van de Nederlandse provider Ecatel. Dit is overigens niet verwonderlijk, aangezien Nederland een zeer grote speler is in de wereldwijde hostingmarkt. Nederland host dus simpelweg heel veel servers, waardoor de kans dat dit soort data in Nederland staat opgeslagen relatief groot is.
Meer over
Lees ook
Europol: 'Ransomware is een miljoenenbusiness'
Het in gijzeling nemen van data van zowel bedrijven als consumenten en eisen van losgeld is een miljoenenbusiness. Tienduizenden slachtoffers van ransomware hebben inmiddels losgeld betaald. Dit stelt Europol, dat in samenwerking met het Nederlandse Nationale High Tech Crime Unit (NHTCU) ransomware heeft onderzocht. De opsporingsinstanties stellen1
Britse inlichtingendienst voerde DDoS-aanval uit op Anonymous
Anonymous is een hackersgroep die lange tijd banken en andere organisaties met behulp van Distributed Denial of Service (DDoS)-aanvallen plat wisten te leggen. De Britse geheime dienst GCHQ blijkt Anonymous met gelijke munt te hebben terugbetaald. De inlichtingendienst DDoS'te het IRC-kanaal en andere chatrooms van de hackersgroep. NBC beschikt ov1
Supermalware The Mask vormt meest geavanceerde cyberbedreiging
Stuxnet was tot nu toe de meest geavanceerde malware. Het lijkt er echter op dat Stuxnet door een nieuw ontdekte vorm van malware van de troon is gestoten. De 'supermalware' The Mask wordt omschreven als 'de meest geavanceerde cyberbedreiging van dit moment'. De malware Stuxnet is wereldberoemd. De malware viel gericht Iraanse nucleaire installati1