

Ransomware neemt bestanden op SD-kaart van Android-smartphones in gijzeling
Nieuwe Android-ransomware neemt bestanden die op de SD-kaart van smartphones staan in gijzeling en eist losgeld. De bestanden worden door de ransomware versleuteld, waarna slachtoffers 16 euro losgeld moeten betalen. De ransomware is op ondergrondse marktplaatsen te koop.
De malware is ontdekt door het anti-virusbedrijf ESET. Beveiligingsonderzoeker Kafeine van het blog 'Malware don't need coffee' heeft de ransomware vervolgens aangetroffen op een ondergrondse marktplaats, waar voor de kwaadaardige software werd geadverteerd. Het zou gaan om software die exclusief verkocht wordt. De ontwikkelaar stelt slechts drie exemplaren van de ransomware te zullen verkopen. Hij vraagt 5.000 dollar per exemplaar.
De ransomware heeft de naam 'Simplocker' gekregen en richt zich uitsluitend op Android-apparaten. Zodra een smartphone is versleuteld gaat de software op zoek naar bestanden met de extensies jpeg, jpg, png, bmp, gif, pdf, doc, docx, txt, avi, mkv, 3gp en mp4. Indien deze bestanden worden aangetroffen gaat de ransomware over tot versleuteling. De cybercriminelen achter Simplocker eisen vervolgens losgeld voordat de gebruiker de bestanden weer kan ontsleutelen.
Meer over
Lees ook
Van phishing verdachte student wordt toch uitgeleverd aan VS
De 24-jarige Vietnamese student die wordt verdacht in een grote phishingzaak wordt toch door Nederland aan de Verenigde Staten (VS) uitgeleverd. Dit heeft het gerechtshof in Den Haag betaald. De student is verdachte in een grootschalige phishingzaak waarbij cybercriminelen maar liefst 788.000 euro wisten buit te maken. Daarnaast wordt de man ook v1
Hackers hebben 600 e-mailaccounts van Duitse overheid in handen
De Duitse overheid is slachtoffer geworden van cybercriminelen. Hackers hebben de wachtwoorden van meer dan 600 e-mailaccounts van de Duitse overheid in handen. Onder andere 17 e-mailaccounts van Bondsdagleden zijn gekraakt. Dit meldt Der Spiegel op basis van informatie van het Bundesamt für Sicherheit in der Informationstechnik (BSI). Het BSI wa1
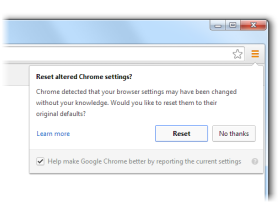
Chrome waarschuwt gebruikers voor ongemerkte gewijzigde instellingen
Google voegt een nieuwe functie toe aan de webbrowser Google Chrome. De functie waarschuwt gebruikers automatisch zodra de instellingen van hun webbrowser zijn gewijzigd. Dit moet voorkomen dat cybercriminelen ongemerkt de browser kunnen aanpassen. Malware is in staat allerlei instellingen op een computer te waarschuwen, waaronder instellingen va1