

Rotterdamse haven vraagt ethische hackers kwetsbaarheden te melden
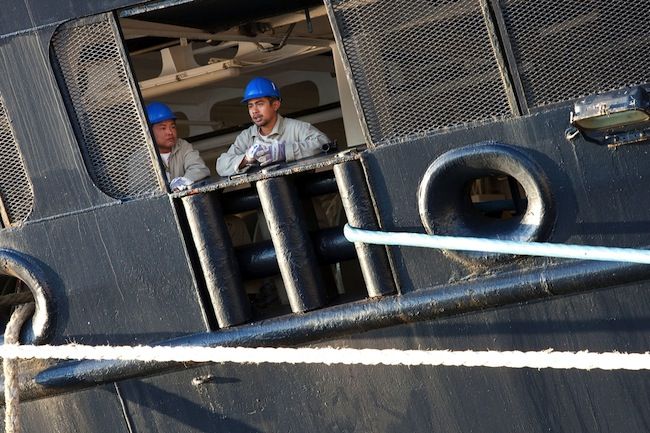
Het Havenbedrijf Rotterdam lanceert een responsible disclosure-programma. Ethische hackers die zwakheden in havensystemen ontdekken kunnen de kwetsbaarheden via het programma melden aan het havenbedrijf.
"Bij Havenbedrijf Rotterdam N.V. vinden wij de veiligheid van onze systemen erg belangrijk. Ondanks onze zorg voor de beveiliging van onze systemen kan het voorkomen dat er toch een zwakke plek is. Als u een zwakke plek in één van onze systemen heeft gevonden horen wij dit graag zodat we zo snel mogelijk maatregelen kunnen treffen", schrijft het bedrijf op zijn website.
Geen uitnodiging
Het bedrijf stelt dat ethische hackers expliciet hun best mogen doen een zwakheid te vinden. Tegelijkertijd benadrukt het Havenbedrijf Rotterdam dat dit geen uitnodiging is het bedrijfsnetwerk uitgebreid actief te scannen om zwakke plekken te ontdekken. "Wij monitoren ons bedrijfsnetwerk zelf. Hierdoor is de kans groot dat een scan wordt opgepikt, dat er onderzoek wordt gedaan en mogelijk onnodige kosten worden gemaakt", meldt het bedrijf.
Het Havenbedrijf Rotterdam vraagt ethische hackers die een kwetsbaarheid hebben gevonden hun bevindingen te mailen naar security@portofrotterdam.com. Het bedrijf verzoekt hackers hun informatie met de PGP key te versleutelen, wat moet voorkomen dat de kwetsbaarheid in verkeerde handen kan vallen. Het bedrijf vraagt ethische hackers met klem de ontdekte zwakheden in de beveiliging niet actief te misbruiken. Meer data downloaden dan noodzakelijk is om het lek aan te tonen of het inzien van gegevens van derden wordt dan ook niet getolereerd.
Iedere melding wordt onderzocht
Het bedrijf belooft iedere melding serieus te nemen en te onderzoeken. Het Havenbedrijf Rotterdam stelt daarnaast binnen drie werkdagen te zullen reageren op een melding, waarbij het bedrijf een beoordeling van de melding en een verwachte datum voor de oplossing zal verstrekken. Wie een kwetsbaarheid meldt wordt door het bedrijf op de hoogte gehouden van de voortgang van het oplossen van het probleem.
Meer over
Lees ook

Nieuwe webbrowser draait volledig in sandbox
Een nieuwe webbrowser biedt aanzienlijk meer veiligheid tijdens het surfen dan traditionele browser. Silo is een browser die volledig in een sandbox draait. De webbrowser is hierdoor volledig geïsoleerd, waardoor de computer van de gebruiker niet geïnfecteerd kan worden. Silo is ontwikkeld door Authentic8 en is bedoeld om gebruikers een 'steriele1
Oekraïnse netwerken zijn opvallend vaak doelwit van geavanceerde malware
Oekraïnse computernetwerken zijn de afgelopen tijd doelwit van opvallend veel cyberaanvallen. De systemen worden aangevallen met een nieuw cyberwapen dat de bijnaam 'Snake' heeft gekregen. De malware vertoont gelijkenissen met de beruchte Stuxnet-malware, die werd ingezet om Iraanse nucleaire installaties plat te leggen. Het Britse BAE Systems meldt dat sinds het begin van dit jaar opvallend veel cyberaanvallen plaatvinden tegen Oekraïnse doelwitten. De aanvallen zijn dus gestart voordat het Oekraïnse volk zich tegen de afgezette president Viktor Janukowitsch keerde. Desondanks vermoeden anal1
Sophos maakt Sophos UTM geschikt voor het mkb
Sophos maakt zijn Unified Threat Management-oplossing Sophos UTM geschikt voor het midden- en kleinbedrijf (mkb). Sophos UTM biedt het mkb functionaliteiten die normaal volgens Sophos alleen beschikbaar zijn voor grote bedrijven. De nieuwe oplossing brengt verschillende technologieën samen waarmee besmette clients snel geïdentificeerd en geïsoleer1