

Trend Micro waarschuwt voor gehackte industriële robots
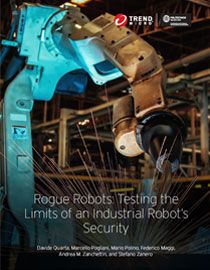
Ook in de maakindustrie wordt apparatuur in toenemende mate aan internet gekoppeld. Dit levert allerlei voordelen op, maar zorgt helaas ook voor risico’s. Zo waarschuwt het beveiligingsbedrijf Trend Micro voor de mogelijkheid industriële robots te hacken. Indien aanvallers ongemerkt kleine wijzigingen aanbrengen in de configuratie van de robots kan dit grote financiële schade tot gevolg hebben voor fabrikanten.
Trend Micro wijst erop dat in 2018 naar schatting wereldwijd 1,3 miljoen industriële robots actief zullen zijn, die in allerlei sectoren uiteenlopende taken uitvoeren. Het beveiligingsbedrijf waarschuwt dat naarmate industriële robots slimmer en meer verbonden worden, ook de mogelijkheden voor cyberaanvallen groter worden.
ABB IRB140
Het bedrijf heeft de proef op de som genomen en een ABB IRB140 geprobeerd te kraken. Hierbij is het bedrijf tegen verschillende beveiligingsproblemen aangelopen, die het mogelijk maken uiteenlopende aanvallen uit te voeren op industriële robots. Zo kunnen cybercriminelen de robots bewust veiligheidsvoorschriften laten overtreden en hierdoor gevaarlijke situaties creëren, maar ook ongemerkt de productie van producten manipuleren waardoor deze bijvoorbeeld niet de benodigde stevigheid bieden en onder belasting problemen kunnen geven.
In de onderstaande video geeft Trend Micro een voorbeeld van een aanval die kan worden uitgevoerd op industriële robots. Meer informatie is beschikbaar in het rapport ‘Rogue Robots: Testing the Limits of an Industrial Robot’s Security’.
Dossiers
Meer over
Lees ook
KnowBe4 introduceert e-mail- en samenwerkingsbeveiliging voor Google Workspace
Nieuwe oplossing maakt AI-gestuurde dreigingsdetectie en realtime security coaching beschikbaar in Gmail; eerste resultaten laten zien dat gemiddeld één op de 666 onderschepte e-mails een gevaarlijke dreiging bevatte KnowBe4, wereldwijd leider op het gebied van digital workforce security en de beveiliging van zowel mensen als AI-ag1

Attic Security onderzoekt gratis Microsoft 365-incident voor mkb’ers
Mkb-actie legt groot risico bloot: bij kleine bedrijven blijven veel hack-alarmen liggenCybersecuritybedrijf Attic Security biedt vanaf vandaag aan elke Nederlandse Microsoft 365-beheerder een gratis onderzoek naar één eigen Microsoft Defender-incident. Een beheerder koppelt de bedrijfsomgeving via een eenmalige toestemming en kij1

Routerveiligheid: vergeten kern van cybersecurity en digitale soevereiniteit?
Onlangs hebben veiligheidsinstanties in meer dan tien landen een urgente waarschuwing afgegeven dat cybercriminelen zich actief richten op onbeschermde netwerkrouters. Hoewel het misbruiken van slecht geconfigureerde routers geen nieuwe tactiek is, is dit nieuws alarmerend. Dreigingsactoren scannen systematisch op kwetsbaarheden om toegang te krij1