

Ook Nederlandse kassasystemen blijken besmet met malware
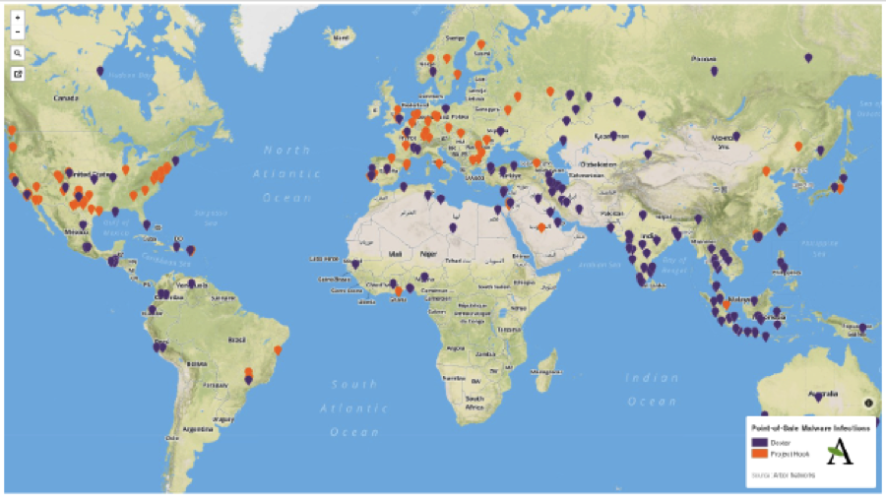
Verschillende Amerikaanse winkelketens zijn de afgelopen maanden slachtoffer geworden van malware die hun kassasystemen infecteerde. Cybercriminelen wisten op deze manier de betaalgegevens van honderden miljoenen klanten te stelen. De malware is echter niet alleen actief in de Verenigde Staten, maar ook op Nederlandse kassasystemen.
Dit blijkt uit onderzoek van Arbor Networks. Het bedrijf onderzocht de aanwezigheid van malware op kassasystemen wereldwijd en stelde op basis hiervan een kaart samen. Het bedrijf keek specifiek naar de malware Dexter en Project Hook, die beide zijn gericht op het stelen van betaalgegevens.
Nederlandse kassa's
Deze kaart laat zien dat nagenoeg over malware op kassasystemen kan worden aangetroffen, waaronder dus ook in Nederland. Vooral kassasystemen die op het Windows-besturingssystemen draaien zijn doelwit. De hoeveelheid geïnfecteerde kassasystemen in Nederland is overigens zeer beperkt. Arbor Networks houdt het op één of twee geïnfecteerde kassa's in geheel Nederland.
Nederland speelt echter ook een grote rol bij het opslaan van gestolen gegevens van betaalkaarten. Veel varianten van de Dexter-malware sturen volgens Arbor Networks gestolen informatie door naar een server met het IP-adres 80.82.87.24, dat eigendom is van de Nederlandse provider Ecatel. Dit is overigens niet verwonderlijk, aangezien Nederland een zeer grote speler is in de wereldwijde hostingmarkt. Nederland host dus simpelweg heel veel servers, waardoor de kans dat dit soort data in Nederland staat opgeslagen relatief groot is.
Meer over
Lees ook

Onderzoek KnowBe4: Europeanen zijn 83% minder gevoelig voor phishing na één jaar security awareness-training
Gezondheidszorg & farmaceutica, verzekeringen en detail & groothandel meest kwetsbare sectoren Onderzoek van KnowBe4, wereldwijd leider in de digitale beveiliging van zowel mensen als AI-agents, toont aan dat Europese organisaties die investeren in doorlopende trainingen en phishingsimulaties de gevoeligheid voor phishingaanvallen op termi1

Wie is Panik Button en wat doet Panik Button?
Panik Button is een Nederlands Cyber Resilience (Weerbaarheid) bedrijf dat organisaties helpt wanneer zij worden getroffen door een cyberaanval, zoals een hack, ransomware of een grote IT-storing. Op zo'n moment kunnen medewerkers/klanten vaak niet meer inloggen, geen e-mails versturen en geen bestanden openen.

CSR aan kabinet: continuïteit telecom- en internetnetwerken staat onder druk
In een wereld die in rap tempo onveiliger en onvoorspelbaarder wordt, zijn extra maatregelen nodig om telecom en internet beschikbaar te houden. Dit stelt de Cyber Security Raad (CSR) in zijn advies ‘Verbinding onder druk’. De raad roept het kabinet op om vijf belangrijke risico’s zo snel mogelijk aan te pakken, om de continuïteit van deze vitale1