

Gegevens van 1.000 Telfort-klanten op straat door malafide app
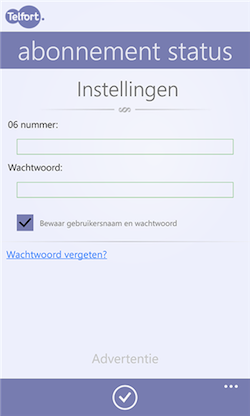
De gegevens van ruim duizend Telfort-klanten liggen op straat nadat een cybercrimineel hen met een nepapp voor Windows Phone wist te misleiden. Dit blijkt uit onderzoek van de Gelderlander.
De app 'Abonnement Status' is in de Windows Store en is voorzien van het officiële logo van Telfort. De app lijkt hierdoor voor onoplettende gebruikers een echte Telfort-app te zijn. 1.033 Telfort-klanten installeerden de app dan ook op hun Windows Phone. De app lijkt hen de mogelijkheid te bieden in te loggen op hun online Mijn Telfort-account. Niets is echter minder waar. De app blijkt in werkelijkheid te zijn ontwikkeld door een cybercrimineel die de inloggegevens van Telfort-klanten wilde bemachtigen.
Inloggegevens
De ontwikkelaar van de app heeft de inloggegevens van de gebruikers online gepubliceerd. Telfort-klanten gebruiken hun telefoonnummer als inlognaam, waardoor ook de telefoonnummers van klanten op straat liggen. Iedereen kon hierdoor op de website inloggen op het account van een ander en alle persoonlijke gegevens inzien. Denk hierbij aan het rekeningnummer waarvan de abonnementskosten worden afgeschreven, maar ook aan facturen en adresgegevens.
Telfort is direct in actie gekomen en heeft de wachtwoorden van de gehackte accounts gewijzigd. Daarnaast is het bedrijf druk bezig contact te zoeken met alle getroffen klanten. De telecomprovider stelt dat er op dit moment geen bewijs is dat onbekenden de gegevens van klanten hebben gewijzigd.
Nog steeds beschikbaar
De malafide app is op het moment van schrijven nog steeds beschikbaar in de Windows Store. De Gelderlander heeft contact opgenomen met Microsoft en hen gevraagd de app te verwijderen.
Meer over
Lees ook

TA488 richt zich op Outlook met weer een half-click-exploit
Op 22 juli 2026 (de dag voorafgaand aan de gezamenlijke publicatie van Proofpoint en de NSA) startte dreigingsactor TA488 een nieuwe aanvalsgolf waarbij misbruik werd gemaakt van een cross-site scripting (XSS)-kwetsbaarheid, CVE-2026-42897, in Outlook Web Access (OWA).

Onderzoek KnowBe4: Europeanen zijn 83% minder gevoelig voor phishing na één jaar security awareness-training
Gezondheidszorg & farmaceutica, verzekeringen en detail & groothandel meest kwetsbare sectoren Onderzoek van KnowBe4, wereldwijd leider in de digitale beveiliging van zowel mensen als AI-agents, toont aan dat Europese organisaties die investeren in doorlopende trainingen en phishingsimulaties de gevoeligheid voor phishingaanvallen op termi1

Wie is Panik Button en wat doet Panik Button?
Panik Button is een Nederlands Cyber Resilience (Weerbaarheid) bedrijf dat organisaties helpt wanneer zij worden getroffen door een cyberaanval, zoals een hack, ransomware of een grote IT-storing. Op zo'n moment kunnen medewerkers/klanten vaak niet meer inloggen, geen e-mails versturen en geen bestanden openen.