

Ook Nederlandse kassasystemen blijken besmet met malware
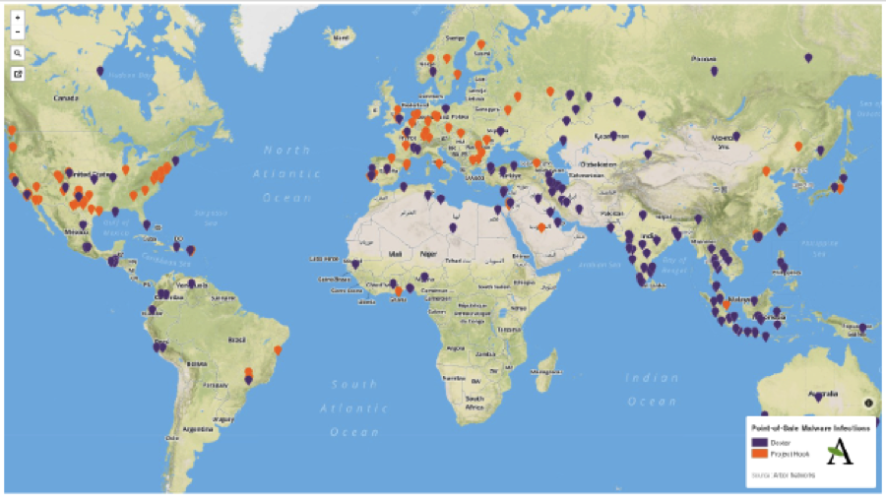
Verschillende Amerikaanse winkelketens zijn de afgelopen maanden slachtoffer geworden van malware die hun kassasystemen infecteerde. Cybercriminelen wisten op deze manier de betaalgegevens van honderden miljoenen klanten te stelen. De malware is echter niet alleen actief in de Verenigde Staten, maar ook op Nederlandse kassasystemen.
Dit blijkt uit onderzoek van Arbor Networks. Het bedrijf onderzocht de aanwezigheid van malware op kassasystemen wereldwijd en stelde op basis hiervan een kaart samen. Het bedrijf keek specifiek naar de malware Dexter en Project Hook, die beide zijn gericht op het stelen van betaalgegevens.
Nederlandse kassa's
Deze kaart laat zien dat nagenoeg over malware op kassasystemen kan worden aangetroffen, waaronder dus ook in Nederland. Vooral kassasystemen die op het Windows-besturingssystemen draaien zijn doelwit. De hoeveelheid geïnfecteerde kassasystemen in Nederland is overigens zeer beperkt. Arbor Networks houdt het op één of twee geïnfecteerde kassa's in geheel Nederland.
Nederland speelt echter ook een grote rol bij het opslaan van gestolen gegevens van betaalkaarten. Veel varianten van de Dexter-malware sturen volgens Arbor Networks gestolen informatie door naar een server met het IP-adres 80.82.87.24, dat eigendom is van de Nederlandse provider Ecatel. Dit is overigens niet verwonderlijk, aangezien Nederland een zeer grote speler is in de wereldwijde hostingmarkt. Nederland host dus simpelweg heel veel servers, waardoor de kans dat dit soort data in Nederland staat opgeslagen relatief groot is.
Meer over
Lees ook

Vijf inzichten voor security in AI-gedreven organisaties
Cyberdreigingen en AI-gedreven aanvallen veranderen de technologiestrategie van leidinggevenden ingrijpend. De meesten zijn het erover eens dat AI-aanvallen hun risicoblootstelling hebben vergroot. Het is niet alleen dat dreigingen slimmer worden: naarmate AI dieper in de organisatie wordt verankerd, wordt het controleoppervlak groter én minder zi1

TA488 richt zich op Outlook met weer een half-click-exploit
Op 22 juli 2026 (de dag voorafgaand aan de gezamenlijke publicatie van Proofpoint en de NSA) startte dreigingsactor TA488 een nieuwe aanvalsgolf waarbij misbruik werd gemaakt van een cross-site scripting (XSS)-kwetsbaarheid, CVE-2026-42897, in Outlook Web Access (OWA).
Onderzoek KnowBe4: Europeanen zijn 83% minder gevoelig voor phishing na één jaar security awareness-training
Gezondheidszorg & farmaceutica, verzekeringen en detail & groothandel meest kwetsbare sectoren Onderzoek van KnowBe4, wereldwijd leider in de digitale beveiliging van zowel mensen als AI-agents, toont aan dat Europese organisaties die investeren in doorlopende trainingen en phishingsimulaties de gevoeligheid voor phishingaanvallen op termi1